Firewall Policy در فورتی گیت (FortiGate) مجموعهای از قوانین امنیتی هسته سیستمعامل FortiOS است که مشخص میکند کدام ترافیک شبکه اجازه عبور دارد، کدام بستهها مسدود میشوند و چه بازرسیهای امنیتی (مانند آنتیویروس، فیلتر وب و IPS) روی ترافیک اعمال شود.
فورتی گیت به صورت پیشفرض از اصل امنیتی «مسدودسازی پیشفرض» (Implicit Deny) پیروی میکند. به این معنی که تا زمانی که یک قانون صریح (Explicit Policy) برای عبور ترافیک تعریف نکنید، هیچ ارتباطی بین اینترفیسهای شبکه برقرار نخواهد شد.
برای مدیران و کارشناسان شبکه، تسلط بر منطق نوشتن و چیدمان Firewall Policy مهمترین گام در پیادهسازی و ایمنسازی فایروالهای Fortinet است. در این راهنمای کاربردی از نتوی پرایم، تمامی مفاهیم، فیلدهای پیکربندی، مراحل ساخت پالیسی و اصول طلایی بهینهسازی قوانین در فورتی گیت را بررسی میکنیم.
Firewall Policy در فورتی گیت چیست و چگونه کار میکند؟
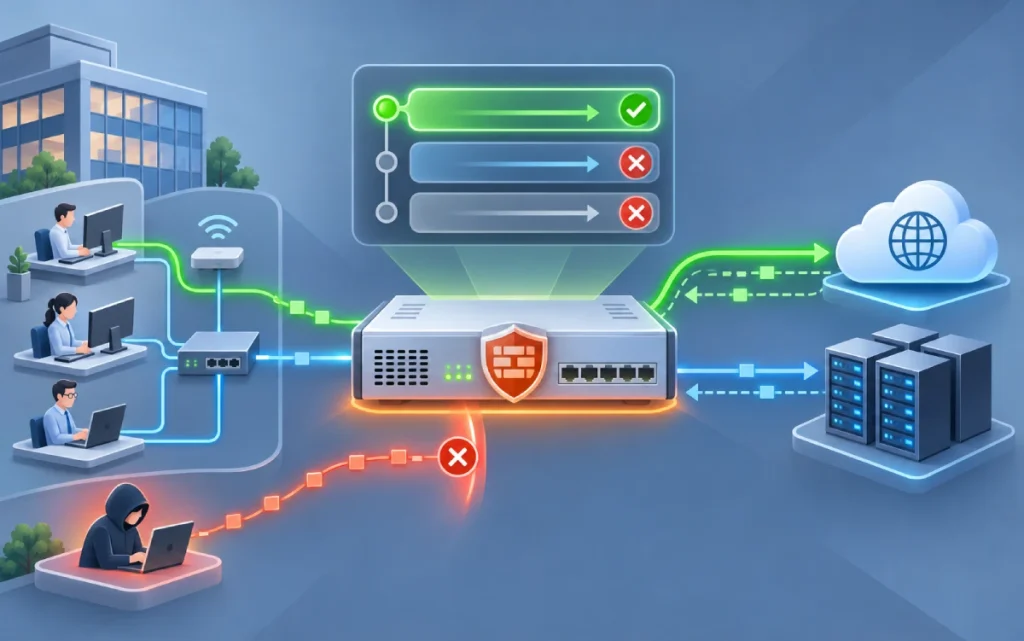
Firewall Policy یکی از ابزارهای اصلی کنترل دسترسی در امنیت شبکه است که به مدیران کمک میکند ارتباط میان کاربران، سرورها و سایر منابع سازمان را مطابق سیاستهای امنیتی مدیریت کنند.
فرایند تصمیمگیری فورتی گیت بر اساس سه اصل کلیدی انجام میشود:
اولین تطابق برنده است (First Match Wins)
به محض اینکه مشخصات بسته با شرطهای یک پالیسی مطابقت پیدا کند، فورتی گیت همان قانون را اعمال کرده و بررسی پالیسیهای پایینی را متوقف میکند.
پشتیبانی از وضعیت اتصال (Stateful Inspection)
فورتی گیت وضعیت نشستهای شبکه (Sessions) را در جدول وضعیت خود ذخیره میکند. بنابراین اگر ترافیک رفت (مثلاً از شبکه داخلی به اینترنت) مجاز شود، ترافیک برگشت همان نشست به صورت خودکار مجاز خواهد بود و نیازی به نوشتن پالیسی برگشت نیست.
قانون پیشفرض انتهایی (Implicit Deny)
فورتی گیت برای کنترل ترافیک عبوری از فایروال، بهصورت پیشفرض از اصل امنیتی Implicit Deny پیروی میکند. به این معنی که اگر ترافیک با هیچیک از Firewall Policyهای مجاز مطابقت نداشته باشد، مسدود میشود. البته ترافیکی که مقصد آن خود دستگاه FortiGate است، مانند دسترسی مدیریتی به پنل دستگاه، با تنظیمات و سازوکارهای جداگانهای کنترل میشود.
شناخت اجزا و پارامترهای کلیدی یک Firewall Policy
پیش از ساخت یک قانون جدید در مسیر Policy & Objects > Firewall Policy، باید با تمام فیلدهایی که هویت یک پالیسی را میسازند آشنا باشید. جدول زیر اجزای اصلی یک پالیسی در FortiOS را مشخص میکند:
پارامترهای کلیدی Firewall Policy
| پارامتر (Field) | نقش و عملکرد در پالیسی | مثال کاربردی |
|---|---|---|
| Name | نام توصیفی و خوانا برای شناسایی سریع قانون در آینده | LAN_to_Internet_Users |
| Incoming Interface | پورت یا Zone مبدأ که ترافیک از آن وارد فایروال میشود | internal یا VLAN10_Staff |
| Outgoing Interface | پورت یا Zone مقصد که ترافیک از آن خارج میشود | wan1 یا DMZ |
| Source | آدرس IP، رنج شبکه (Subnet)، کاربر یا گروه کاربری مبدا | 192.168.10.0/24 |
| Destination | آدرس IP، رنج شبکه یا FQDN مقصد ترافیک | all یا Web_Server_IP |
| Schedule | بازه زمانی فعال بودن پالیسی (همیشگی یا زمانبندیشده) | always یا Work_Hours |
| Service | پروتکل و شماره پورت شبکه (TCP/UDP/ICMP) | HTTP, HTTPS, DNS |
| Action | تصمیم نهایی فایروال نسبت به ترافیک منطبق | ACCEPT (اجازه) یا DENY (مسدود) |
| NAT | فعالسازی ترجمه آدرس شبکه (معمولاً برای دسترسی به اینترنت) | فعال (Enabled) در ارتباط با WAN |
| Security Profiles | اعمال ماژولهای امنیتی لایه ۷ روی ترافیک عبوری | Antivirus, Web Filter, IPS |
| Log Allowed Traffic | نحوه ثبت رویدادها در بخش لاگ فورتی گیت | All Sessions یا Security Events |
آموزش ساخت Firewall Policy در فورتی گیت
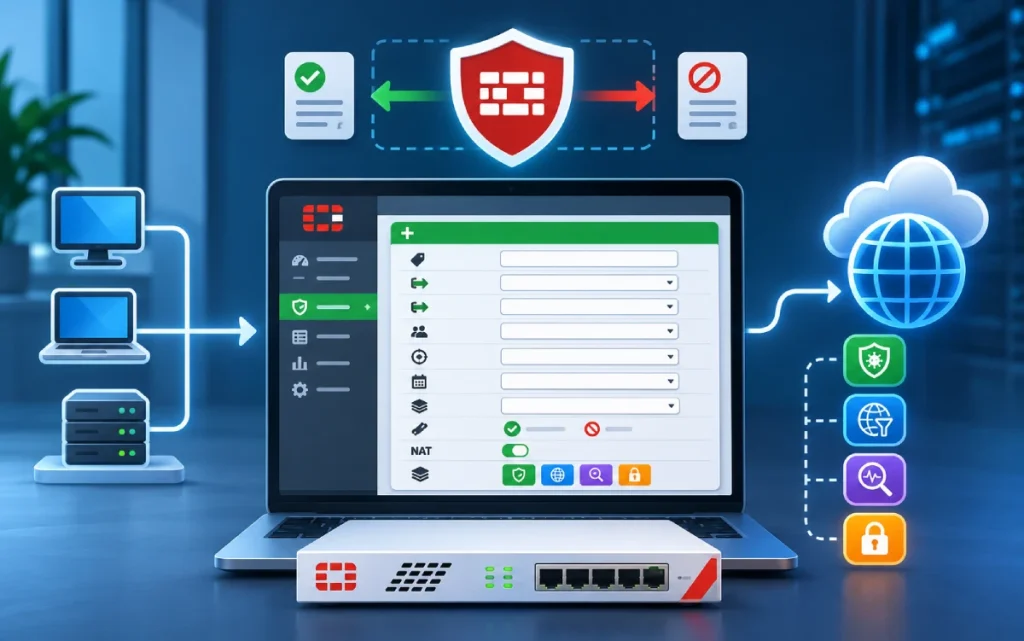
برای ایجاد یک پالیسی استاندارد (بهعنوان مثال، دادن دسترسی اینترنت به کاربران شبکه داخلی با اعمال کنترلهای امنیتی)، مراحل زیر را در پنل مدیریتی فورتی گیت (GUI) دنبال کنید:
ورود به بخش قوانین فایروال
از منوی سمت چپ وارد بخش Policy & Objects شوید و گزینه Firewall Policy را انتخاب کنید.
ایجاد قانون جدید
در بالای صفحه روی دکمه Create New کلیک کنید تا فرم تنظیمات پالیسی باز شود.
تعیین نام و اینترفیسها: در بخش Name یک نام استاندارد و مشخص بنویسید (از نامهای مبهم مانند Policy 1 خودداری کنید).
در فیلد Incoming Interface اینترفیس شبکه داخلی (مثلاً lan یا port2) و در Outgoing Interface اینترفیس اینترنت (مثلاً wan1) را انتخاب کنید.
مشخص کردن مبدأ، مقصد و زمانبندی
- در بخش Source آبجکت آدرس شبکه داخلی خود را اضافه کنید (در صورت نیاز میتوانید گروههای کاربری Active Directory یا LDAP را نیز اینجا قرار دهید).
- در بخش Destination در صورتی که هدف دسترسی به کل اینترنت است، گزینه all را انتخاب کنید.
- گزینه Schedule را روی always بگذارید تا قانون به صورت ۲۴ ساعته فعال باشد.
در شبکههای سازمانی، میتوان با یکپارچهسازی FortiGate و Active Directory، در سناریوهای پشتیبانیشده قوانین دسترسی را بر اساس هویت کاربران و گروههای سازمانی تعریف کرد.
انتخاب سرویسها و نوع عملکرد (Action)
- در قسمت Service به جای انتخاب ALL که امنیت را کاهش میدهد، تنها سرویسهای مورد نیاز مانند HTTP، HTTPS و DNS را انتخاب کنید.
- گزینه Action را روی ACCEPT قرار دهید.
پیکربندی NAT (در بخش Firewall / Network Options)
اگر ترافیک از شبکه داخلی با IP خصوصی به اینترنت ارسال میشود و Central NAT غیرفعال است، گزینه NAT را فعال کرده و Use Outgoing Interface Address را انتخاب کنید. در صورت فعال بودن Central NAT، ترجمه آدرس باید از طریق قوانین Central SNAT تنظیم شود.
فعالسازی پروفایلهای امنیتی (Security Profiles)
برای بررسی ترافیک HTTPS میتوانید از دو حالت Certificate Inspection و Deep Inspection استفاده کنید. حالت اول بدون رمزگشایی محتوای ارتباط، اطلاعات گواهی و برخی فرادادههای TLS را بررسی میکند. اما Deep Inspection امکان بررسی محتوای رمزنگاریشده را از طریق رمزگشایی ترافیک پشتیبانیشده فراهم میکند و به تنظیم صحیح گواهیها نیاز دارد.
علاوه بر کنترل دسترسی، استفاده از فناوریهای محافظت پیشرفته در برابر تهدیدات (ATP) میتواند به شناسایی بدافزارها و حملات پیچیدهای کمک کند که صرفاً با محدود کردن آدرس IP و پورت قابل شناسایی نیستند.
تنظیم لاگگیری و ذخیره نهایی
- در بخش Logging Options گزینه Log Allowed Traffic را فعال کرده و روی All Sessions قرار دهید تا تمام نشستها برای عیبیابی و ممیزی امنیتی ثبت شوند.
- در نهایت روی OK کلیک کنید تا پالیسی ذخیره و فعال شود.
پیادهسازی سریع پالیسی در محیط CLI فورتی گیت
بسیاری از متخصصان شبکه برای سرعت بخشیدن به کار یا اسکریپتنویسی، تنظیمات را از طریق خط فرمان (CLI) انجام میدهند. ساختار دستوری همان پالیسی بالا در CLI به شکل زیر است:
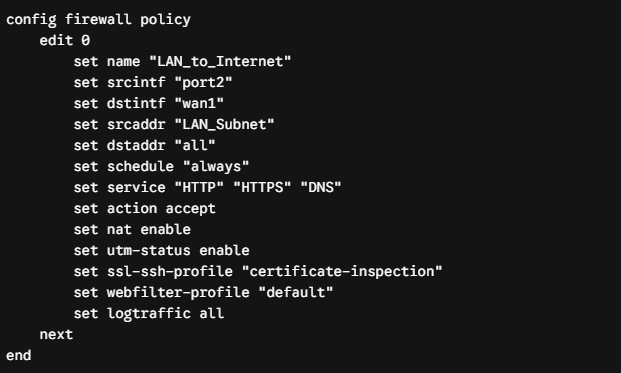
(استفاده از دستور edit 0 باعث میشود سیستمعامل به صورت خودکار اولین شماره ID آزاد را به پالیسی اختصاص دهد.)
پیش از اعمال قوانین جدید روی تجهیزات عملیاتی، بهتر است سناریوهای پیکربندی را در یک محیط آزمایشی بررسی کنید. برای این منظور میتوانید از ابزارهای شبیهسازی شبکه و امنیت متناسب با نیاز و امکانات پشتیبانیشده آنها استفاده کنید.
انواع حالتهای نمایش (View Modes) در جدول پالیسیها
در صفحه Firewall Policy فورتی گیت، دو روش نمایش برای مدیریت بهتر قوانین در شبکههای بزرگ وجود دارد:
- Interface Pair View: قوانین را بر اساس جفت اینترفیس مبدا و مقصد (مثلاً از LAN به WAN1) دستهبندی میکند. این حالت در شبکههای سازمانی با تعداد پالیسی بالا، خوانایی و مدیریت را بسیار سادهتر میکند.
- By Sequence: تمامی قوانین فایروال را به صورت یک لیست یکپارچه و بر اساس ترتیب اولویت اجرای آنها نمایش میدهد. هر زمان که نیاز به جابهجایی اولویت دو قانون بین اینترفیسهای مختلف داشته باشید، این نما کاربردیترین گزینه است.
۵ اصل طلایی و Best Practice برای مدیریت Firewall Policy
نوشتن یک پالیسی که فقط اینترنت کاربران را وصل کند کافی نیست. رعایت اصول زیر به بهبود امنیت، مدیریتپذیری و عملکرد فایروال کمک میکند.
- قوانین خاصتر را در بالاترین بخش جدول قرار دهید: از آنجا که فورتی گیت قوانین را از بالا به پایین میخواند، پالیسیهای محدودتر (مثلاً دسترسی یک IP خاص به یک سرور مشخص) باید بالاتر از پالیسیهای عمومی (مثلاً دسترسی کل شبکه به اینترنت) قرار گیرند. در غیر این صورت، قانون خاصتر هرگز اجرا نخواهد شد.
- از قانون اصل حداقل دسترسی (Least Privilege) پیروی کنید: تا حد امکان از انتخاب گزینه ALL در فیلدهای Source، Destination و Service پرهیز کنید. همیشه دقیقترین زیر شبکه و کمترین پورتهای مورد نیاز را مجاز کنید.
- پالیسیهای بلااستفاده را پایش و حذف کنید: در ستون Bytes یا Hit Count جدول پالیسیها میتوانید میزان ترافیک عبوری از هر قانون را ببینید. قوانینی که برای مدت طولانی ترافیکی نداشتهاند، ریسک امنیتی محسوب میشوند و باید غیرفعال یا حذف شوند.
- برای دسترسیهای حساس از Authentication استفاده کنید: برای اتصالهای مهم مانند دسترسی به سرورهای مالی یا دیتاسنتر، علاوه بر محدود کردن IP مبدا، احراز هویت کاربری (User/Group Authentication) را نیز به پالیسی اضافه کنید.
- از قابلیت Policy Lookup برای عیبیابی استفاده کنید: اگر نمیدانید یک بسته خاص دقیقاً با کدام قانون مطابقت پیدا میکند، ابزار Policy Lookup در نوار بالای صفحه پالیسیها به شما امکان میدهد با وارد کردن IP مبدأ، مقصد و پورت، پالیسی برنده را در چند ثانیه شناسایی کنید.
برای دسترسیهای مدیریتی حساس، استفاده از راهکارهای مدیریت دسترسی ویژه (PAM) در کنار Firewall Policy میتواند به محدودسازی دسترسی مدیران سیستم و نظارت بر نشستهای مدیریتی کمک کند.
یادگیری عملی و حرفهای فورتی گیت در نتوی پرایم
تنظیم صحیح Firewall Policy نقطه شروع مدیریت امنیت با فایروالهای Fortinet است، اما در محیطهای واقعی سازمانی، چالشهایی مانند راهاندازی لینکهای پشتیبان (SD-WAN)، پیادهسازی تونلهای امن VPN، کنترل دقیق برنامهها و تحلیل لاگهای پیچیده نیازمند تسلط عملی بر کل اکوسیستم FortiOS است.
اگر قصد دارید کار با فایروال فورتی گیت را نه صرفاً به صورت تئوری، بلکه در قالب سناریوهای شبیهسازیشده و واقعی یاد بگیرید، دوره مقدماتی فورتی گیت (FortiGate Fundamentals) در نتوی پرایم دقیقاً برای همین هدف طراحی شده است.
در این دوره ۱۳ ساعته که توسط مهندس رضا طالبی (با بیش از ۱۲ سال سابقه تخصصی در زیرساخت و امنیت شبکه) تدریس میشود، گامبهگام از راهاندازی اولیه و مدیریت اینترفیسها تا طراحی پیشرفته Firewall Policy، اعمال پروفایلهای امنیتی (Security Policy)، مانیتورینگ ترافیک و عیبیابی عملی را تجربه خواهید کرد.
جمع بندی
مدیریت اصولی Firewall Policy در فورتی گیت اهمیت زیادی دارد. با درک ساختار پردازش از بالا به پایین، پرهیز از قوانین بیشازحد باز (ALL)، فعالسازی پروفایلهای بازرسی امنیتی و پایش مستمر لاگها، میتوانید سطح حمله شبکه خود را به حداقل برسانید.
سوالات متداول
1. تفاوت اصلی بین پالیسیهای معمولی و Local-In Policy در فورتی گیت چیست؟
Firewall Policy معمولی ترافیک عبوری (Pass-Through) از یک اینترفیس فایروال به اینترفیس دیگر (مثلاً از شبکه داخلی به اینترنت) را کنترل میکند؛ در حالی که Local-In Policy ترافیکی را مدیریت میکند که مقصد نهایی آن خود دستگاه فورتی گیت است (مانند ترافیک مدیریت پنل HTTPS، پینگ اینترفیسها یا برقراری تونل VPN).
2. چرا با وجود ساخت Firewall Policy، کاربران همچنان به اینترنت دسترسی ندارند؟
رایجترین دلایل این مشکل عبارتاند از: فعال نکردن گزینه NAT در پالیسی خروجی به سمت اینترنت، وجود یک پالیسی DENY در ردیفهای بالاتر جدول که ترافیک را زودتر مسدود میکند، یا نبودن مسیر پیشفرض (Static Route 0.0.0.0/0) در تنظیمات روتینگ فورتی گیت.
3. چه زمانی باید گزینه Log Allowed Traffic را روی All Sessions بگذاریم؟
برای پالیسیهای حیاتی و دسترسی به اینترنت، قرار دادن لاگ روی All Sessions باعث میشود تمامی نشستهای مجاز ثبت شوند که برای عیبیابی و بررسیهای امنیتی ضروری است. با این حال، در فایروالهای با ترافیک بسیار بالا که فضای ذخیرهسازی لاگ محدودی دارند، میتوان این گزینه را روی Security Events گذاشت تا فقط رویدادهای مشکوک ثبت شوند.