فرض کنید صبح به سازمان میرسید و میبینید یکی از سرویسهای مهم از کار افتاده است. بعد از کمی بررسی معلوم میشود یک تنظیم حیاتی روی سرور تغییر کرده است. حالا باید بفهمید کار چه کسی بوده، اما چند نفر از تیم فنی با یک حساب مدیریتی مشترک وارد سرور میشوند و هیچکس هم مسئولیتش را نمیپذیرد.
این همان مشکلی است که PAM برای حلش ساخته شده است. در این مقاله از نت وی پرایم، میبینیم PAM چیست، چطور کار میکند، چه امکاناتی دارد و با IAM و PIM چه فرقی دارد. در آخر هم چند نرمافزار معروف این حوزه را معرفی میکنیم و میگوییم برای انتخاب یکی از آنها به چه نکاتی توجه کنید.
PAM چیست؟ به زبان ساده
PAM چیست؟ PAM مخفف Privileged Access Management است، یعنی «مدیریت دسترسیهای ویژه». مجموعهای از فناوریها و سیاستهای امنیتی که کنترل و نظارت بر کاربران و حسابهایی را برعهده دارد که مجوزهای سطح بالا دارند.
در هر زیرساخت IT بعضی حسابها قدرت بیشتری از بقیه دارند. حساب Administrator در ویندوز یا Root در لینوکس نمونهاش است. این حسابها میتوانند تنظیمات اصلی سیستم را عوض کنند، نرمافزار نصب کنند و به اطلاعات حساس برسند.
از طرف دیگر، کارشناسان شبکه هم برای پیکربندی تجهیزات یا رفع مشکلات واقعاً به همین مجوزها نیاز دارند. پس هدف PAM گرفتن دسترسی مدیران نیست. هدفش این است که هر نفر فقط در محدوده مجاز خودش و فقط وقتی لازم است از دسترسی ویژه استفاده کند.
PAM با مدیریت متمرکز حسابهای ویژه، محافظت از اطلاعات ورود و ثبت فعالیتهای مدیریتی، کنترل این دسترسیها را خیلی دقیقتر میکند.
چرا PAM برای امنیت شبکه مهم است؟
حسابهای پر دسترسی بخش جداییناپذیر مدیریت زیرساختاند. اما اگر نظارتی روی آنها نباشد، به راحتی به ضعف امنیتی تبدیل میشوند، چون سوءاستفاده از یک حساب مدیریتی میتواند راه تغییر پیکربندی سیستمها یا دسترسی به اطلاعات حساس را باز کند.
با PAM میتوانید این ریسکها را کم کنید:
- مجوزهای مدیریتی بیش از نیاز: کاربری که برای کارهای روزمرهاش اصلاً به دسترسی Administrator نیاز ندارد، ولی هنوز آن را دارد.
- حسابهای مشترک: وقتی چند نفر با یک حساب وارد میشوند، پیدا کردن مسئول هر تغییر تقریباً غیرممکن است.
- لو رفتن رمزهای مدیریتی: اگر افراد غیرمجاز به اطلاعات ورود حسابهای حساس برسند، امنیت سرورها و تجهیزات شبکه در خطر میافتد.
- نبود سابقه از فعالیتها: اگر نشستها و رویدادهای مدیریتی ثبت نشوند، بررسی حوادث امنیتی و ردیابی تغییرات زیرساخت عملاً ممکن نیست.
- دسترسیهای قدیمی که پاک نمیشوند: وقتی کسی تغییر سمت میدهد یا همکاریاش تمام میشود، همیشه مجوزهای قبلیاش برداشته نمیشود و این خودش یک خطر جدی است.
PAM چطور کار میکند؟
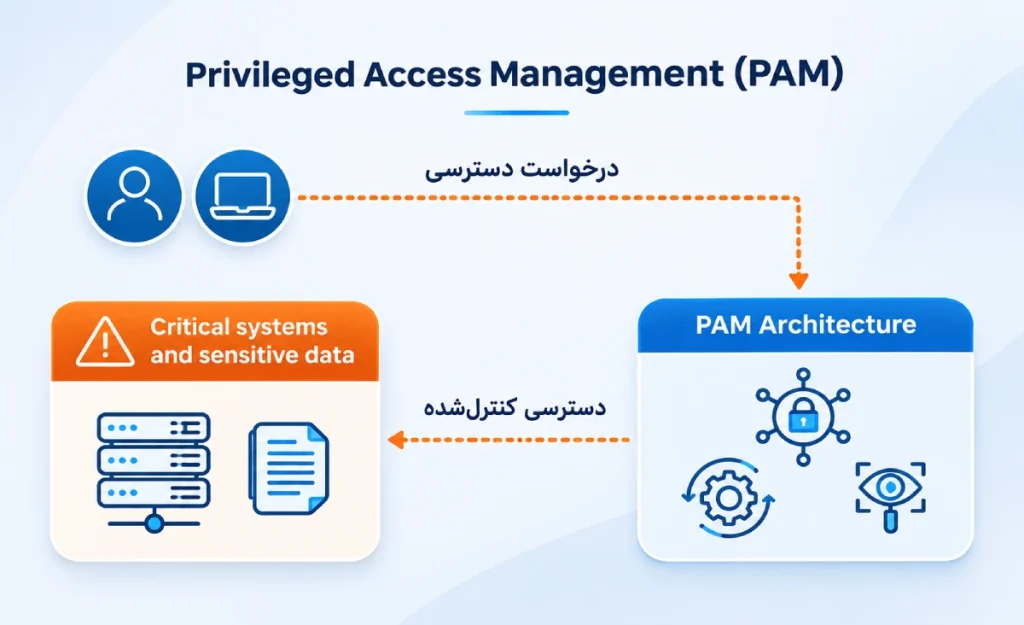
جزئیات کار به محصول انتخابی، معماری زیرساخت و سیاستهای امنیتی هر سازمان بستگی دارد، ولی اغلب پیادهسازیها این مراحل را دارند:
۱. شناسایی حسابهای ویژه
اول باید معلوم شود کدام حسابها اختیارات مدیریتی دارند، مثلاً:
- حسابهای Administrator در ویندوز
- حسابهای Root در لینوکس
- حسابهای مدیریتی روترها، سوئیچ شبکه و فایروالها
- حسابهای سرویس (Service Accounts)
با این کار مشخص میشود کدام حسابها به حفاظت بیشتری نیاز دارند.
۲. بررسی هویت و مجوز
وقتی کارشناسی برای ورود به یک سیستم حساس درخواست میدهد، PAM طبق سیاستهای تعریفشده هویت و سطح مجوز او را میسنجد و تعیین میکند اجازهی دسترسی به آن منبع را دارد یا نه.
۳. دادن دسترسی محدود و کنترلشده
بعد از تأیید، دسترسی دقیقاً در چارچوب مجوزهای تعیینشده برقرار میشود. در راهکارهایی که دسترسی موقت را پشتیبانی میکنند، مجوز مدیریتی را میشود فقط برای یک بازهی زمانی مشخص فعال کرد و بعد از آن خودبهخود منقضی میشود.
۴. نظارت بر نشستها و اقدامات
بعضی محصولات PAM میتوانند نشستهای مدیریتی مثل SSH و RDP را زیر نظر بگیرند. بسته به امکانات محصول، این کار ممکن است شامل ضبط نشست، ثبت فعالیتها و شناسایی رفتارهای مشکوک باشد. مثلاً میتوانید ببینید یک کارشناس چه ساعتی به سرور وصل شده و اگر محصول پشتیبانی کند، حتی کارهایی را که انجام داده مرور کنید.
۵. بستن دسترسی و نگهداری سوابق
بعد از پایان کار، دسترسیهای موقت بسته میشوند و اطلاعات ثبتشده برای بررسیهای امنیتی، عیبیابی و حسابرسی نگه داشته میشوند. پس PAM فقط مجوز صادر نمیکند. کل مسیر دسترسی مدیریتی را از لحظهی درخواست تا پایان کار زیر نظر دارد.
قابلیتهای اصلی راهکارهای PAM
نرمافزارهای PAM امکانات متنوعی دارند. بعضی روی محافظت از رمزهای عبور تمرکز میکنند و بعضی کنترل نشستها یا مدیریت مجوزهای موقت را هم پوشش میدهند. مهمترین قابلیتها اینها هستند:
قابلیت های راهکارهای PAM
| قابلیت | کارکرد |
|---|---|
| Password Management | نگهداری امن و مدیریت رمز عبور حسابهای مدیریتی |
| Access Control | تعیین سطح دسترسی کاربران بر اساس نقش و وظیفه |
| Session Recording | ضبط و بازبینی نشستهای مدیریتی |
| Just-in-Time Access | دادن دسترسی ویژه فقط برای مدت کوتاه و در زمان نیاز |
| Multi-Factor Authentication | احراز هویت چندمرحلهای برای ورود امنتر |
| Approval Workflow | تعریف فرآیند تأیید برای درخواستهای حساس |
| Auditing | ثبت و نگهداری سوابق فعالیتها برای بررسی و حسابرسی |
| Credential Management | مدیریت و محافظت از اطلاعات احراز هویت حسابهای حساس |
نکته: تمام این قابلیتها در همه محصولات PAM وجود ندارند. گاهی برای استفاده از بعضیهایشان باید ماژول جداگانه یا لایسنس سطح بالاتری بخرید.
انواع راهکارهای PAM
مدیریت دسترسی ویژه چند حوزه مختلف دارد. بعضی راهکارها مستقیم سراغ حسابها و نشستهای مدیریتی میروند و بعضی دیگر امنیت دسترسی را روی Endpointها، زیرساخت ابری یا برنامههای نرمافزاری پوشش میدهند.
۱. مدیریت حسابها و نشستهای ویژه (PASM)
PASM مخفف Privileged Access and Session Management است و برای مدیریت حسابهای در دسترسی، اطلاعات ورود و نشستهای مدیریتی به کار میرود. با آن میتوانید دسترسی کارشناسان به سرورها را کنترل کنید و ارتباطات مدیریتی از طریق پروتکلهایی مثل SSH و RDP را ثبت کنید.
مثلاً اگر چند مدیر سیستم به سرورهای لینوکسی وصل میشوند، PASM کمک میکند دسترسیشان مدیریت و نظارت شود.
۲. مدیریت ارتقای سطح دسترسی (PEDM)
PEDM مخفف Privilege Elevation and Delegation Management است. ایدهاش این است که کاربر لازم نیست همیشه مجوز مدیریتی داشته باشد. هر وقت برای انجام یک کار مشخص به دسترسی بالاتر نیاز شد، همان موقع آن را میگیرد.
مثلاً کاربر لینوکسی که باید دستوری با سطح دسترسی بالا اجرا کند، با سیاستهای PEDM میتواند فقط همان دستور را اجرا کند، بدون اینکه دسترسی دائمی Administrator داشته باشد.
۳. کنترل مجوزهای مدیریتی در Endpointها
Endpoint Privilege Management به دسترسیهای ویژه روی سیستمهای نهایی مثل کامپیوترهای سازمانی و سرورها میپردازد. یکی از کاربردهای رایجش محدود کردن مجوز Local Administrator است. با این کار اختیارات کاربران کمتر میشود، ولی طبق سیاستهای سازمان همچنان میتوانند نرمافزارهای مجاز را اجرا کنند.
۴. مدیریت دسترسی ویژه از راه دور (RPAM)
Remote Privileged Access Management روی کنترل دسترسیهای مدیریتی از راه دور تمرکز دارد و برای سازمانهایی که از پیمانکار یا تیم پشتیبانی بیرونی استفاده میکنند اهمیت زیادی دارد. وقتی پیمانکاری برای عیبیابی به سرور سازمان وصل میشود، RPAM کمک میکند مدت اتصال، منابع قابل دسترسی و فعالیتهایش کنترل و زیر نظر باشد.
۵. مدیریت اطلاعات محرمانه (Secrets Management)
در خیلی از زیرساختها فقط انسانها از اطلاعات ورود استفاده نمیکنند. نرمافزارها و سرویسها هم برای ارتباط با هم به اعتبارنامه نیاز دارند. Secrets Management از اطلاعات حساسی مثل رمزهای عبور، API Keyها، توکنها و اعتبارنامههای نرمافزاری محافظت میکند. این حوزه در محیطهای DevOps، سرویسهای ابری و ارتباط بین برنامهها اهمیت زیادی دارد.
در محیطهای DevOps و پلتفرمهای مدیریت کانتینر مانند کوبرنتیز، حفاظت از اطلاعات حساسی مانند رمزهای عبور، توکنها و کلیدهای API اهمیت زیادی دارد.
۶. مدیریت مجوزهای زیرساخت ابری (CIEM)
CIEM مخفف Cloud Infrastructure Entitlement Management است و مجوزهای دسترسی را در محیطهای ابری بررسی و مدیریت میکند. این راهکارها دسترسی کاربران و سرویسها را تحلیل میکنند تا مجوزهای غیرضروری یا بیش از حد پیدا شوند. مثلاً در AWS و Microsoft Azure میتوان با آن دسترسیهای تعریفشده را بازبینی کرد.
یک نکته مهم، PASM و PEDM هسته اصلی PAM هستند، ولی Secrets Management و CIEM بیشتر نقش مکمل دارند و لزوماً در همه محصولات PAM پیدا نمیشوند.
کاربرد PAM در شبکه و دیتاسنتر
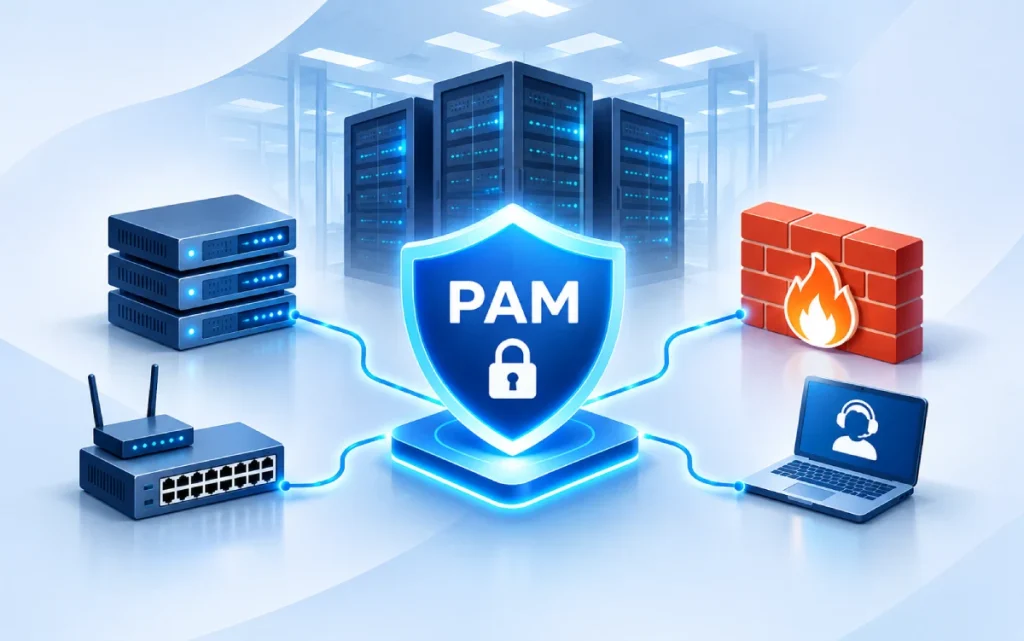
در دیتاسنترها و شبکههای سازمانی، تجهیزات و سرویسهای زیادی وجود دارد که مدیریتشان حسابهای ویژه میخواهد. کنترل جداگانهی این حسابها، مخصوصاً در زیرساختهای بزرگ، پیچیده و وقتگیر است. PAM در این بخشها به کار میآید:
- سرورهای سازمانی: کنترل دسترسی Administrator و Root روی سرورهای ویندوزی و لینوکسی و بررسی فعالیتهای مدیریتی.
- سوئیچها و روترها: مدیریت حسابهایی که برای پیکربندی، نگهداری و عیبیابی تجهیزات شبکه استفاده میشوند.
- فایروالها: کنترل ورود کارشناسان به محیط مدیریتی فایروال و نظارت بر دسترسیهای حساس.
- پیمانکاران و تیمهای پشتیبانی: محدود کردن منابع قابل دسترسی، زمان اتصال و فعالیت افرادی که از بیرون سازمان به زیرساخت وصل میشوند.
اینکه PAM در عمل چقدر از این موارد را پوشش بدهد، به سازگاری آن با تجهیزات، سیستمعاملها و پروتکلهای سازمان بستگی دارد.
در زیرساختهایی که از شبکههای خودترمیمشونده برای تشخیص و رفع خودکار بعضی اختلالات استفاده میشود، مدیریت مجوزهای مدیریتی و محدود کردن اقدامات خودکار به سیاستهای تعیینشده اهمیت بیشتری پیدا میکند.
معرفی ۱۰ نرمافزار مدیریت دسترسی ویژه (PAM)
شرکتهای زیادی در حوزه امنیت هویت و مدیریت دسترسی مدیریتی فعالیت میکنند و محصولاتشان از نظر معماری، قابلیتها، روش استقرار و نوع دسترسیهایی که پوشش میدهند با هم فرق دارد. این جدول چند مورد از شناختهشدهترینها را نشان میدهد:
نرمافزار مدیریت دسترسی ویژه (PAM)
| محصول | شرکت | حوزهی کاربرد |
|---|---|---|
| CyberArk Privileged Access Manager | CyberArk | مدیریت دسترسیهای مدیریتی و کنترل نشستهای ویژه |
| Delinea Secret Server | Delinea | ذخیره و حفاظت از رمز حسابهای حساس |
| One Identity Safeguard | One Identity | حفاظت از اعتبارنامهها، مدیریت نشستها و تحلیل فعالیتها |
| BeyondTrust Privileged Remote Access | BeyondTrust | کنترل دسترسی مدیریتی از راه دور برای کارکنان و پیمانکاران |
| Microsoft Entra PIM | Microsoft | مدیریت و فعالسازی موقت نقشهای پرمجوز |
| IBM Verify Privilege | IBM | مدیریت حسابهای ویژه، اعتبارنامهها و دسترسیهای مدیریتی |
| ManageEngine PAM360 | ManageEngine | مدیریت یکپارچهی حسابهای حساس، رمزها و نشستها |
| ARCON PAM | ARCON | نظارت بر فعالیتهای مدیریتی و کنترل دسترسیهای ویژه |
| WALLIX Bastion | WALLIX | حفاظت از رمزهای مدیریتی و نظارت و ضبط نشستها |
| HashiCorp Vault | HashiCorp | نگهداری و مدیریت Secrets و اعتبارنامههای نرمافزارها |
نکتهی مهم موقع مقایسه: Microsoft Entra PIM و HashiCorp Vault فقط بخشی از نیازهای امنیت دسترسی را پوشش میدهند.
Entra PIM بیشتر برای مدیریت نقشهای ویژه در محیطهای مایکروسافتی است و Vault روی مدیریت Secrets و اعتبارنامهها تمرکز دارد. بنابراین نباید آنها را از نظر دامنهی کار با یک راهکار جامع PAM برابر دانست.
تفاوت PAM، IAM و PIM
این سه اصطلاح در دنیای امنیت هویت و دسترسی زیاد شنیده میشوند. هر سه به مدیریت دسترسی به منابع مربوطاند، ولی کارشان یکی نیست.
تفاوت PAM، IAM و PIM
| فناوری | نام کامل | حوزه مسئولیت |
|---|---|---|
| PAM | Privileged Access Management | کنترل، حفاظت و پایش دسترسیهای مدیریتی و ویژه |
| IAM | Identity and Access Management | مدیریت هویت کاربران و مجوز دسترسی به منابع سازمان |
| PIM | Privileged Identity Management | مدیریت هویتها و نقشهای دارای اختیارات ویژه |
چطور نرمافزار PAM مناسب را انتخاب کنیم؟
پیش از تصمیمگیری این موارد را بررسی کنید:
- پشتیبانی از زیرساخت فعلی: مطمئن شوید با سرورها، سیستمعاملها، فایروالها، تجهیزات شبکه و بقیهی سرویسهای سازمان سازگار است.
- حفاظت از حسابها و رمزها: ببینید اعتبارنامهها را امن ذخیره میکند و میتواند رمزها را در سیستمهای پشتیبانیشده خودکار تغییر دهد یا نه.
- نظارت بر نشستهای مدیریتی: بررسی کنید امکان کنترل، ضبط و بازبینی ارتباطات مدیریتی مورد نیاز شما را دارد یا نه.
- تعریف سیاستهای دسترسی: آیا میشود برای کاربران مجوز محدود تعریف کرد و تأیید درخواستهای حساس را اجباری کرد؟
- اتصال به سامانههای امنیتی: امکان یکپارچگی با Active Directory، سیستمهای احراز هویت و ابزارهای مانیتورینگ امنیتی را بسنجید.
- مدل استقرار: با توجه به الزامات سازمان، ببینید استقرار داخلی (On-Premises)، ابری یا ترکیبی را پشتیبانی میکند.
- لایسنس و هزینه: تعداد کاربران، حسابها یا منابع تحت مدیریت، روش قیمتگذاری و ماژولهای لازم را در نظر بگیرید.
با بررسی این موارد، محصولی انتخاب میکنید که هم نیازهای امروز را جواب میدهد و هم در نگهداری و مدیریت با شرایط سازمان شما هماهنگ است.
مدیریت دسترسیهای ویژه با One Identity Safeguard
One Identity Safeguard یکی از راهکارهای شناختهشده PAM است که برای کنترل دسترسیهای حساس و مدیریت حسابهای پرمجوز استفاده میشود. قابلیتهایش متنوع است و انتخاب هر کدام به نیاز سازمان بستگی دارد.
اگر مهمترین دغدغهی شما حفاظت و مدیریت رمز حسابهای مدیریتی است، Safeguard for Privileged Passwords گزینهی مناسبی است. اما اگر اولویت شما نظارت بر ارتباطات مدیریتی و ثبت فعالیت کاربران است، Safeguard for Privileged Sessions برای کنترل و ضبط نشستها به کار میآید.
پس قبل از انتخاب، اول مشخص کنید هدف اصلیتان مدیریت اعتبارنامههاست، کنترل نشستها، یا ترکیبی از هر دو.
برای آشنایی بیشتر با راهکارهای One Identity و دریافت مشاوره درباره انتخاب و تأمین لایسنس One Identity، میتوانید از خدمات تخصصی تتیسنت؛ تامین کننده لایسنس های اورجینال One Identity در ایران کمک بگیرید.
سوالات متداول PAM
1. PAM در شبکه یعنی چه؟
PAM یا Privileged Access Management مجموعهای از فناوریها و فرآیندهای امنیتی برای مدیریت و نظارت بر حسابهای دارای دسترسی ویژه است. با آن سازمان میتواند مجوزهای مدیریتی را کنترل کند و استفاده از آنها را زیر نظر داشته باشد.
2. آیا PAM فقط برای مدیریت سرورهاست؟
خیر. علاوه بر سرورها، با PAM میتوان دسترسی به سوئیچها، روترها، فایروالها، پایگاههای داده و سایر سیستمهای حساس را هم کنترل کرد. البته میزان پشتیبانی از هر کدام به امکانات و تنظیمات محصول بستگی دارد.
3. آیا با PAM میشود فعالیت مدیران شبکه را ضبط کرد؟
بله. راهکارهایی که Privileged Session Management را پشتیبانی میکنند میتوانند نشستهای مدیریتی را ثبت و برای بازبینی ذخیره کنند. مثلاً One Identity Safeguard for Privileged Sessions ضبط و بررسی نشستهای ویژه را ممکن میکند.
4. تفاوت PAM با Active Directory چیست؟
Active Directory برای مدیریت هویت کاربران، گروهها و منابع دامنه است، ولی PAM روی حفاظت و کنترل حسابها و دسترسیهای پر مجوز تمرکز دارد. این دو جایگزین هم نیستند و میتوانند یکپارچه در زیرساخت سازمان کار کنند.