تصور کنید صبح که سرکار میرسید، با سایت لود نشده، مشتریان عصبانی و سرورهای ازکارافتاده مواجه میشوید. این کابوس یک حمله DDoS است که متاسفانه برای بسیاری از وبسایتهای ایرانی به دلیل چالشهای زیرساختی و تحریمها به دغدغهای جدی تبدیل شده است. اگر مدیریت یک وبسایت را بر عهده دارید، در ادامه با راهکارهای جلوگیری از حملات دیداس برای وبسایتهای ایرانی آشنا میشوید.
راهکارهای جلوگیری و مقابله با حملات DDoS چیست؟
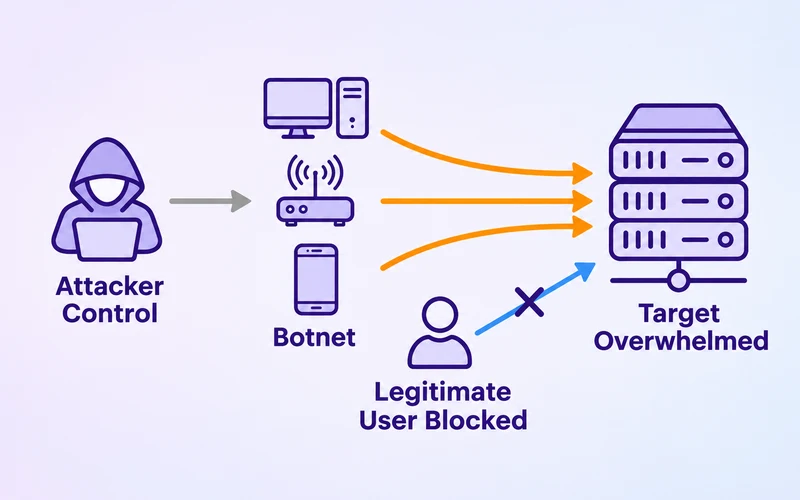
به زبان ساده، بهترین راهکار برای جلوگیری از حملات DDoS پنهان کردن آیپی اصلی سرور، استفاده از سیستمهای توزیع محتوا (CDN) با قابلیت فیلترینگ ترافیک مخرب، فعالسازی فایروال وباپلیکیشن (WAF) و محدود کردن نرخ درخواستها (Rate Limiting) است. این ابزارها ترافیک واقعی کاربران را از رباتها و درخواستهای مخرب تفکیک میکنند تا سایت شما در برابر قطعی ناگهانی ایمن بماند.
۱. استفاده از CDNهای داخلی و خارجی (شبکه توزیع محتوا)
یکی از پاشنههای آشیل وبسایتهای ایرانی، اتصال مستقیم کاربران به یک هاست منفرد است. استفاده از CDNهای معتبر کمک میکند ترافیک ورودی پیش از رسیدن به سرور اصلی شما فیلتر شود. این سرویسها با پهنای باند بالا و قابلیتهای ضد دیداس، حجم عظیمی از درخواستهای فیک را پیش از رسیدن به سرور شما جذب و خنثی میکنند.
۲. پیکربندی صحیح و هوشمند فایروال وباپلیکیشن (WAF)
یک Web Application Firewall نقش نگهبان دیجیتال سایت شما را دارد. با تنظیم دقیق قوانین WAF میتوانید الگوهای ترافیکی مشکوک، اسکنرهای آسیبپذیری و حملات لایه ۷ (Application Layer) را که شبیه به کاربران واقعی درخواست میفرستند، پیش از ایجاد اختلال مسدود کنید.
۳. پیادهسازی Rate Limiting (محدودسازی نرخ درخواست)
حملات دیداس اغلب با ارسال هزاران درخواست همزمان در ثانیه از یک آیپی یا رنج مشخص انجام میشوند. با فعالسازی Rate Limiting روی وبسرور (مثل Nginx یا Apache) یا اپلیکیشن، تعداد درخواستهای مجاز هر کاربر در بازه زمانی مشخص محدود میشود تا سرور زیر بار سنگین متوقف نشود و پاسخگوی کاربران واقعی بماند.
۴. مانیتورینگ مداوم ترافیک سرور
برای وبسایتهای مدرن، ابزارهای واکنشی کافی نیستند. استفاده از ابزارهای مانیتورینگ زنده ترافیک کمک میکند بهمحض رشد ناگهانی و غیرعادی مصرف پهنای باند یا افزایش ناگهانی CPU، هشدارهای لازم را دریافت کرده و پیش از دانشدن کامل سایت، اقدامات حفاظتی را اعمال کنید.
بیشتر بخوانید: مقایسه Zabbix با دیگر ابزارهای مانیتورینگ
انواع حملات DDoS که وبسایتها باید بشناسند
برای انتخاب راهکار دفاعی مناسب، ابتدا باید تفاوت انواع حملات را بدانیم.
حملات DDoS که وبسایتها باید بشناسند
| نوع حمله | نحوه عملکرد | راهکار دفاعی اصلی |
|---|---|---|
| Volumetric Attack | اشباع پهنای باند با حجم بالای ترافیک | سرویس ضد DDoS در سطح شبکه و فیلترینگ بالادستی |
| Protocol Attack | سوءاستفاده از رفتار پروتکلهای شبکه و مصرف منابع ارتباطی مانند SYN Flood | محافظت لایه 3 و 4، SYN Proxy و تنظیمات امنیت شبکه |
| Application Layer Attack | ارسال درخواستهای HTTP/HTTPS به بخشهای پرمصرف وبسایت | WAF، Rate Limiting، کش و کنترل رباتها |
برای مثال، در حمله HTTP Flood ممکن است درخواستها در ظاهر شبیه درخواستهای عادی کاربران باشند. به همین دلیل، مسدودسازی ساده یک IP یا افزایش منابع سرور لزوماً مشکل را برطرف نمیکند.
از کجا بفهمیم سایت تحت حمله DDoS قرار گرفته است؟
تشخیص قطعی حمله فقط با مشاهده کندی سایت امکانپذیر نیست. بعضی نشانهها میتوانند احتمال حمله را افزایش دهند:
- افزایش ناگهانی تعداد درخواستها بدون دلیل مشخص
- بالا رفتن غیر عادی مصرف پهنای باند
- افزایش خطاهای 502، 503 یا 504
- مصرف شدید CPU یا افزایش تعداد Connectionها
- درخواستهای پرتکرار به یک مسیر مشخص
- اختلال در دسترسی کاربران واقعی، همزمان با افزایش ترافیک مشکوک
هنگام حمله DDoS چه کارهایی باید انجام دهیم؟
اگر سایت شما همین حالا با ترافیک غیرعادی و اختلال مواجه است، اقدامات زیر را بهترتیب بررسی کنید:
- وضعیت سرویس را ارزیابی کنید: مشخص کنید مشکل از شبکه، سرور، دیتابیس یا یک Endpoint خاص است.
- لاگهای WAF و CDN را بررسی کنید: الگوهای ترافیک، مسیرهای هدف و تغییرات نرخ درخواست را شناسایی کنید.
- با ارائهدهنده میزبانی تماس بگیرید: اگر پهنای باند یا زیرساخت شبکه تحت فشار است، برای فیلترینگ بالادستی درخواست کمک کنید.
- قوانین دفاعی را متناسب با حمله تنظیم کنید: Rate Limiting یا چالشهای امنیتی را برای ترافیک مشکوک فعال یا اصلاح کنید.
- دسترسی کاربران واقعی را آزمایش کنید: صفحات اصلی، ورود کاربران، ثبت سفارش و پرداخت را کنترل کنید.
- وضعیت سایت را پس از کاهش حمله پایش کنید: مطمئن شوید قوانین اضطراری همچنان باعث مسدود شدن کاربران سالم نمیشوند.
از تغییر همزمان و بدون برنامه چند تنظیم امنیتی خودداری کنید. زیرا ممکن است تشخیص علت اختلال را دشوارتر کند. همچنین تغییر IP سرور یا افزایش منابع، بدون بررسی نوع حمله، راهکار قابلاتکایی برای پایان دادن به DDoS نیست.
بیشتر بخوانید: اینترنت وصل است ولی سایت ها باز نمی شوند
میخواهید امنیت شبکه را حرفهای یاد بگیرید؟
اجرای درست این راهکارها فقط با دانستن اسم ابزارها ممکن نیست. باید بدانید ترافیک چطور در شبکه حرکت میکند، لاگها را چطور تحلیل کنید، فایروال و سرور را چطور تنظیم کنید و در لحظه حمله چه تصمیمی بگیرید.
اگر میخواهید این مهارتها را بهصورت حرفهای و پروژهمحور یاد بگیرید، میتوانید دورههای شبکه و امنیت نتویپرایم را مشاهده کنید. این دورهها برای کسانی مناسباند که میخواهند هم امنیت سایت و سرور خودشان را در دست بگیرند و هم مسیر شغلیشان را در حوزه امنیت شبکه بسازند.
جمع بندی
حملات DDoS میتوانند در چند دقیقه اعتبار، ترافیک و فروش ماهها تلاش شما را از بین ببرند. همانطور که بررسی کردیم، با پیادهسازی اصولی راهکارهایی مانند استفاده از CDNهای مناسب، فعالسازی WAF، محدودسازی نرخ درخواستها و مانیتورینگ مداوم، میتوانید لایههای دفاعی محکمی دور وبسایت خود بکشید.
فراموش نکنید که مقابله با تهدیدات سایبری یک مسیر مقطعی نیست، بلکه نیازمند آگاهیبخشی مستمر و بهروزرسانی زیرساختهاست تا همواره یک قدم جلوتر از مهاجمان حرکت کنید.
سوالات متداول
1. آیا وبسایتهای کوچک ایرانی هم هدف حملات دیداس قرار میگیرند؟
بله. برخلاف تصور عموم، هکرها یا رقبا گاهی سایتهای کوچک، فروشگاههای نوپا یا سایتهای خدماتی را هم به دلایل مختلف از جمله باجخواهی، رقابت ناسالم یا به عنوان تست برای حملات بزرگتر هدف قرار میدهند.
2. بهترین راه برای پنهان کردن آیپی اصلی سرور چیست؟
استفاده از سرویسهای CDN یا پروکسی معکوس (Reverse Proxy) که آیپی واقعی سرور شما را پشت سرورهای خود پنهان میکنند و تمام ترافیک ورودی را ابتدا از فیلترهای امنیتی خود عبور میدهند.
3. آیا استفاده از کلودفلر برای سایتهای ایرانی کافی است؟
کلودفلر سرویس قدرتمندی است، اما به دلیل تحریمها و چالشهای مسدودسازی برخی رنج آیپیها در شبکه اینترنت ایران، وبسایتهای ایرانی معمولاً ترکیبی از CDNهای داخلی یا سرورهای مجهز به سیستمهای Anti-DDoS اختصاصی را ترجیح میدهند.