Cisco Firepower یکی از راهکارهای امنیتی سیسکو برای محافظت از شبکههای سازمانی در برابر تهدیدات سایبری است. این راهکار با ترکیب قابلیتهای فایروال نسل جدید، جلوگیری از نفوذ، کنترل برنامهها و مدیریت متمرکز، امکان شناسایی و کنترل دقیقتر ترافیک شبکه را فراهم میکند.
در ادامه بررسی میکنیم سیسکو فایرپاور چیست و با ۷ قابلیت مهم آن در شبکههای سازمانی آشنا میشویم.
سیسکو فایرپاور (Cisco Firepower) چیست؟
قبل از اینکه به سراغ بررسی مزایای کلیدی Cisco Firepower برویم، بهتر است ابتدا بدانیم اصلا سیسکو فایرپاور چیست و چرا نقش مهمی در دنیای امنیت شبکه دارد.
Cisco Firepower نامی شناختهشده در خانواده راهکارهای فایروال و امنیت شبکه سیسکو است. این راهکار برخلاف فایروالهای سنتی که عمدتاً بر کنترل ارتباطات بر اساس IP، Port و Protocol تمرکز دارند، میتواند اطلاعات بیشتری درباره برنامهها، ترافیک و تهدیدهای موجود در شبکه در اختیار مدیران قرار دهد.
در نامگذاری جدید سیسکو، Firepower Threat Defense یا FTD با نام Secure Firewall Threat Defense و Firepower Management Center یا FMC با نام Secure Firewall Management Center شناخته میشود. با این حال، نام Firepower همچنان در برخی محصولات سختافزاری قدیمیتر مانند سریهای Firepower 1000، 4100 و 9300 و بعضی بخشهای سیستم دیده میشود.
به همین دلیل اگر هنگام مطالعه مستندات جدید Cisco با عبارت Cisco Secure Firewall مواجه شدید، باید بدانید که بخشی از اصطلاحات قدیمی خانواده Firepower در چارچوب جدید Secure Firewall قرار گرفتهاند.
برای درک بهتر مفهوم سیسکو فایرپاور به مثال زیر توجه کنید:
فرض کنید یکی از کاربران سازمان وارد یک وبسایت مخرب میشود و قصد دانلود یک فایل آلوده را دارد. Cisco Firepower میتواند بر اساس Policyهای تعریفشده، اعتبار URL را بررسی کند، فایل را تحت کنترل امنیتی قرار دهد و در صورت شناسایی تهدید، دسترسی یا انتقال فایل را مسدود کند.
همزمان، اطلاعات این رخداد در FMC ثبت میشود تا تیم امنیت بتواند مبدأ، مقصد و جزئیات رویداد را بررسی کند.
به زبان ساده، Firepower فقط مشخص نمیکند «چه کسی به کجا متصل شود»؛ بلکه میتواند نوع ترافیک و تهدیدهای مرتبط با آن را نیز بررسی و کنترل کند.
قابلیتهای کلیدی Cisco Firepower
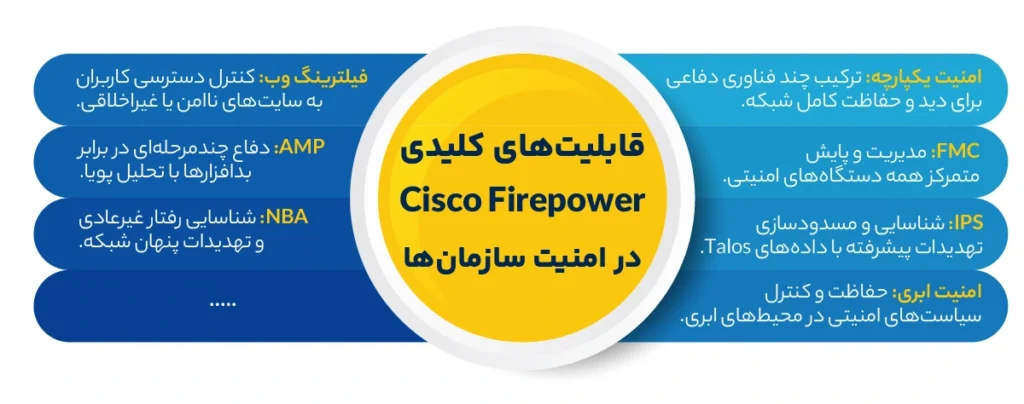
سیسکو فایرپاور (Cisco Firepower) با ادغام مفاهیم «امنیت یکپارچه»، «تحلیل رفتار شبکه» و «هوش تهدید جهانی»، یک لایه دفاعی هوشمند، خودکار و سازگار با محیطهای ابری و سازمانی ایجاد میکند. در ادامه، مهمترین قابلیتهای فایرپاور را مورد بررسی قرار دادهایم:
۱. امنیت یکپارچه
فایروالهای سیسکو فایرپاور از معماری امنیتی یکپارچه بهره میبرند که چند فناوری دفاعی را در یک راهکار ترکیب میکند. این مجموعه شامل فایروال نسل جدید (NGFW)، سیستم پیشگیری از نفوذ (NGIPS)، فیلترینگ محتوا، ضدبدافزار و تحلیل رفتار شبکه است. نتیجه این ترکیب، ایجاد دید کامل و هماهنگ بر کل شبکه و توانایی مقابله با تهدیدات در سطوح مختلف است.
۲. سیستم تشخیص و جلوگیری از نفوذ (Intrusion Prevention System – IPS)
فایروالهای Cisco Firepower از نسل جدید سامانههای NGIPS بهره میبرند که توانایی تشخیص و متوقفسازی تهدیدات پیچیده همچون حملات روز صفر (Zero‑day) و بدافزارهای هدفمند را دارند.
این سامانه با تحلیل ساختاری و رفتاری ترافیک، الگوهای نفوذ را شناسایی و ارتباطات مخرب را مسدود میکند. از پایگاه دادهی تهدید جهانی Cisco Talos Intelligence برای بهروزرسانی و کشف حملات جدید استفاده میکند تا آخرین آسیبپذیریها و امضاهای حمله را در زمان واقعی (real‑time) بهروزرسانی کند.
۳. مدیریت متمرکز (Firepower Management Center – FMC)
Firepower Management Center بهعنوان کنسول مرکزی مدیریت، امکان کنترل، پایش و پیکربندی کلیه دستگاههای امنیتی را از یک محیط واحد فراهم میکند.
مدیران شبکه میتوانند از طریق FMC به تحلیل رخدادهای امنیتی، ایجاد گزارشهای دقیق، بررسی روند حملات و همبستگی (Correlation) میان رویدادهای شبکه برای شناسایی الگوهای نفوذ و طراحی سیاستهای امنیتی تطبیقی بپردازند. تمرکز مدیریتی فایرپاور موجب ارتقای کارایی عملیاتی و تسریع در اتخاذ تصمیمات امنیتی میشود.
۴. تحلیل رفتار شبکه (Network Behavior Analysis – NBA)
Cisco Firepower قادر است رفتار ترافیک شبکه را بهصورت پیوسته پایش کند و در صورت مشاهده الگوهای غیرعادی (مانند فعالیتهای APT (Advanced Persistent Threats) یا Lateral Movement در شبکه) هشدار دهد. این تحلیل رفتاری کمک میکند تهدیدات پیشرفته قبل از آسیبرسانی، شناسایی و متوقف شوند.
۵. حفاظت پیشرفته در برابر بدافزار (Advanced Malware Protection – AMP)
Cisco AMP یکی از قدرتمندترین تقویتکنندههای دفاعی فایرپاور است. این موتور حفاظتی بهصورت چرخهای و مداوم فعالیت کرده و در سه مرحله زیر از کل روند حمله دفاع میکند:
- پیش از حمله: استفاده از دادههای تهدید جهانی Talos برای تقویت دیوارههای دفاعی و بهروزرسانی امضاها.
- در حین حمله: شناسایی و مسدودسازی بدافزارها از طریق تحلیل پویا (Dynamic File Analysis) و بررسی مبتنی بر Signature (Signature-based Detection)
- پس از حمله: تحلیل مستمر فایلها و ترافیک برای شناسایی تهدیدهایی که ممکن است از لایههای اولیه عبور کرده باشند.
AMP با Cisco Threat Grid یکپارچه است تا تحلیل عمیق رفتار فایلها در محیط ایمن Sandbox انجام شود. در نتیجه، دید امنیتی شبکه افزایش یافته و تصمیمگیری اصلاحی سریعتر ممکن میشود.
۶. فیلترینگ وب و محتوا (Web & URL Filtering)
قابلیت URL Filtering در Cisco Firepower به مدیران شبکه اجازه میدهد دسترسی کاربران به وبسایتها را بر اساس دستهبندی و اعتبار URL کنترل کنند. برای مثال، میتوان دسترسی به سایتهایی با اعتبار نامطمئن یا مخرب را مسدود کرد یا برای دستههای مشخصی از وبسایتها سیاست دسترسی تعریف کرد.
اطلاعات دستهبندی و اعتبار URLها توسط Cisco بهروزرسانی میشود؛ بنابراین این قابلیت میتواند به سازمانها در کاهش دسترسی به منابع مخرب و اجرای سیاستهای امنیتی دسترسی به وب کمک کند.
۷. امنیت در محیطهای ابری (Cloud Security)
با گسترش زیرساختهای ابری، Cisco Firepower قابلیت تحلیل، کنترل و اعمال سیاستهای امنیتی پویا در سرویسهای ابری (Public, Private و Hybrid Cloud) را فراهم میکند. این ویژگی باعث میشود ترافیک داده میان مراکز داده داخلی و محیطهای ابری بهصورت خودکار بررسی، رمزگذاری و امنسازی شود.
در نتیجه، یکپارچگی دادهها، کنترل دسترسی و انطباقپذیری امنیتی در کل ساختار شبکه ترکیبی تضمین میشود.
بهطور کلی، Cisco Firepower تنها یک فایروال نیست؛ بلکه یک اکوسیستم کامل امنیت شبکه است که با ترکیب هوش مصنوعی، تحلیل رفتار و همبستگی دادههای امنیتی، به سازمانها این امکان را میدهد تا در برابر تهدیدات شناختهشده و ناشناخته، واکنشی سریع، هوشمند و موثر داشته باشند.
تفاوت Cisco Firepower با فایروال سنتی چیست؟
تفاوت اصلی در سطح Visibility و Inspection ترافیک است. یک فایروال سنتی میتواند ارتباطات شبکه را بر اساس معیارهایی مانند IP Address، Port و Protocol کنترل کند؛ اما راهکار Threat Defense قابلیتهای امنیتی بیشتری را در همان مسیر ترافیک ارائه میکند.
برای مثال، علاوه بر مشخصکردن مبدأ و مقصد یک Connection، میتوان Application را شناسایی کرد، URL را بر اساس Reputation بررسی کرد، Intrusion Policy اعمال کرد و فایلهای عبوری را نیز تحت Policy قرار داد.
به همین دلیل Firepower در شبکههای سازمانی میتواند علاوه بر کنترل دسترسی، بخشی از فرآیند شناسایی و جلوگیری از تهدیدها را نیز بر عهده بگیرد.
چرا گفته میشود Cisco Firepower امنیت سازمان را متحول میکند؟
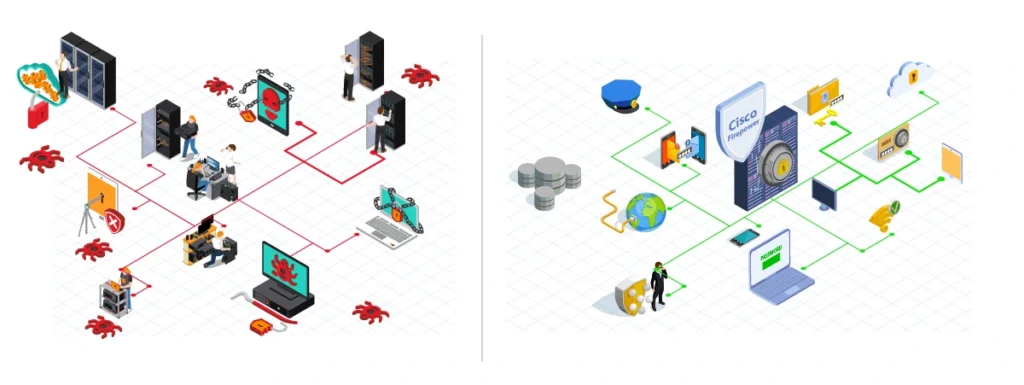
زیرا این سیستم تنها یک ابزار فنی نیست؛ بلکه یک اکوسیستم یکپارچه امنیتی است که دید، کنترل و واکنش سریع را در تمام سطوح شبکه فراهم میکند.
Firepower میتواند رفتار کاربران، برنامهها و دادهها را در زمان واقعی تحلیل کرده و تهدیدات شناخته و ناشناخته را پیش از آنکه به کسبوکار آسیب بزنند، شناسایی و متوقف کند.
علاوه بر این، با تکیه بر هوش تهدید جهانی Cisco Talos، این فناوری از یکی از بزرگترین شبکههای تحلیل تهدید در جهان بهره میبرد، یعنی امنیت شما همیشه بهروز، هوشمند و متناسب با آخرین حملات سایبری باقی میماند.
یادگیری سیسکو فایرپاور اصولی
دوره تخصصی Cisco Firepower شما را با مفاهیم، تنظیمات و مدیریت فایروال نسل جدید سیسکو بهصورت عملی آشنا میکند. با شرکت در این دوره علاوه بر تسلط بر مباحث امنیت شبکه و پیادهسازی راهکارهای Firepower، آمادگی لازم برای شرکت در آزمونهای بینالمللی SSNGFW و SSFIPS از مسیر CCNP Security را نیز به دست خواهید آورد.
جمعبندی
در دنیایی که تهدیدات سایبری هر لحظه در حال گسترش است، داشتن فایروالی قدرتمند تنها بخشی از مسیر امنیت شبکه است؛ بخش مهمتر، تسلط بر تنظیم و مدیریت حرفهای آن است. اگر میخواهید بهصورت تخصصی با معماری و قابلیتهای پیشرفته Cisco Firepower آشنا شده و برای آزمونهای بینالمللی SSNGFW و SSFIPS آماده شوید، شرکت در دورهی تخصصی Cisco Firepower نتویپرایم بهترین انتخاب شماست.
سوالات متداول سیسکو فایرپاور
1. Cisco Firepower چه تفاوتی با فایروالهای سنتی دارد؟
Cisco Firepower علاوه بر کنترل ترافیک، از هوش تهدید جهانی Cisco Talos و تحلیل رفتاری برای شناسایی و مهار حملات پیچیده بهره میبرد.
2. آیا Firepower برای سازمانهای متوسط هم مناسب است؟
بله، سریهای مختلف Cisco Firepower مانند مدلهای 1000 و 2100 برای دفاتر کوچک تا متوسط طراحی شدهاند.
3. آیا Cisco Firepower بدون بهروزرسانی مداوم هم ایمن میماند؟
خیر، برای حفظ کارایی در برابر تهدیدات روز صفر و حملات نوظهور، لازم است پایگاه داده امنیتی و موتور IPS بهطور منظم از طریق لایسنس رسمی سیسکو بهروزرسانی شوند.